CNCERT預測 2017年七大網絡安全熱點值得關注——智能網絡設備成焦點
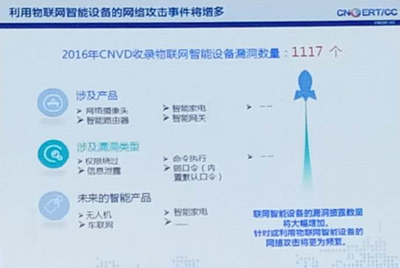
隨著物聯網、人工智能等技術的快速發展,網絡安全形勢日益復雜。國家互聯網應急中心(CNCERT)在年度網絡安全趨勢預測中,梳理了2017年七大值得關注的網絡安全熱點,其中智能網絡設備的安全問題被列為首要關注點之一。
一、智能網絡設備安全風險凸顯
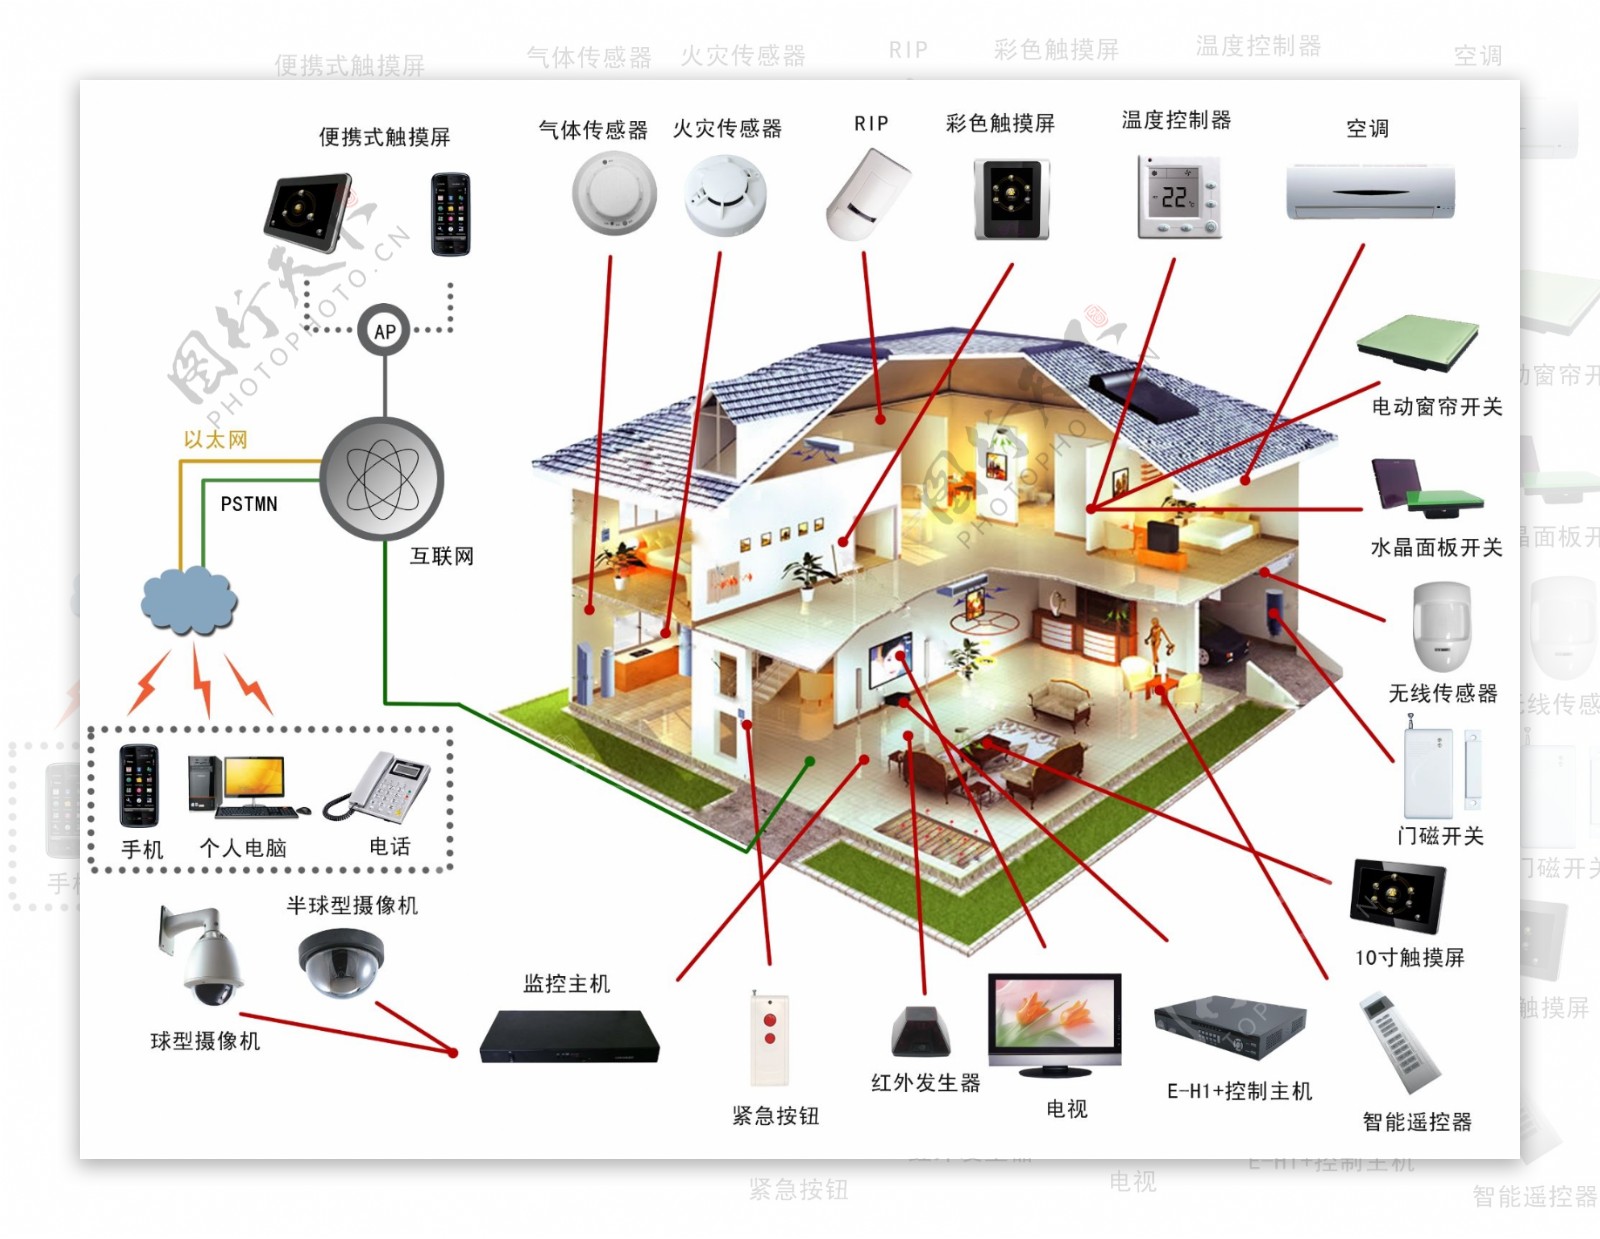
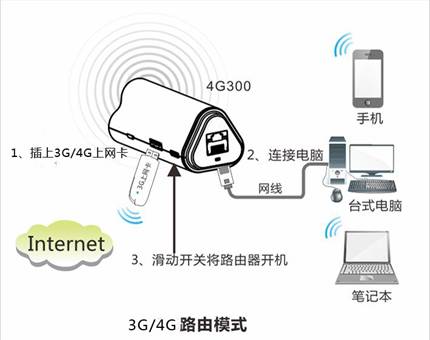
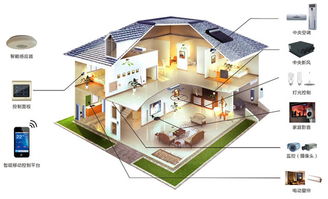
智能家居、智能攝像頭、智能路由器等設備數量激增,但多數產品安全防護薄弱,默認密碼、固件漏洞、缺乏加密通信等問題普遍存在。攻擊者利用這些設備組建僵尸網絡,發動大規模DDoS攻擊,2016年Mirai僵尸網絡事件已敲響警鐘。2017年,智能網絡設備的安全漏洞將成為黑客重點利用的目標。
二、勒索軟件攻擊持續升級
勒索軟件在2016年呈現爆發式增長,2017年其攻擊模式將更加定向化、產業化。針對企業、政府機構和關鍵基礎設施的勒索攻擊可能增多,勒索金額和破壞性進一步上升。
三、云服務安全威脅加劇
隨著企業上云加速,云平臺成為黑客攻擊的高價值目標。配置錯誤、API漏洞、多租戶隔離失效等問題可能導致大規模數據泄露。云安全責任共擔模型下的管理盲區值得警惕。
四、關鍵信息基礎設施保護面臨挑戰
能源、交通、金融、水利等關鍵行業面臨APT攻擊和網絡間諜活動的持續威脅。攻擊者可能利用供應鏈漏洞和工業控制系統弱點,實施定向滲透和破壞。
五、個人信息泄露與數據黑產鏈條活躍
移動應用過度收集個人信息、企業內部泄露事件頻發,數據黑色產業鏈更加專業化、隱蔽化。2017年,個人信息保護立法和監管趨嚴,但數據泄露風險依然高位運行。
六、工控系統與物聯網融合帶來新風險
工業控制系統與物聯網、云計算的融合加深,暴露面持續擴大。針對工控系統的攻擊可能從信息竊取向物理破壞延伸,制造業、市政設施等領域的安全防護亟需加強。
七、網絡攻擊自動化與智能化趨勢顯現
人工智能技術被攻擊者用于自動化漏洞挖掘、釣魚郵件生成和惡意軟件變異,攻擊效率顯著提升。防御方需同等提升智能分析、自動化響應能力,以應對新型威脅。
CNCERT建議,針對智能網絡設備安全,廠商應加強安全設計,用戶應及時修改默認密碼、更新固件,監管機構需完善物聯網設備安全標準和準入機制。面對2017年復雜多變的網絡安全形勢,各方需協同聯動,筑牢網絡安全防線。
如若轉載,請注明出處:http://www.renrengougou.com.cn/product/57.html
更新時間:2026-11-09 09:06:59